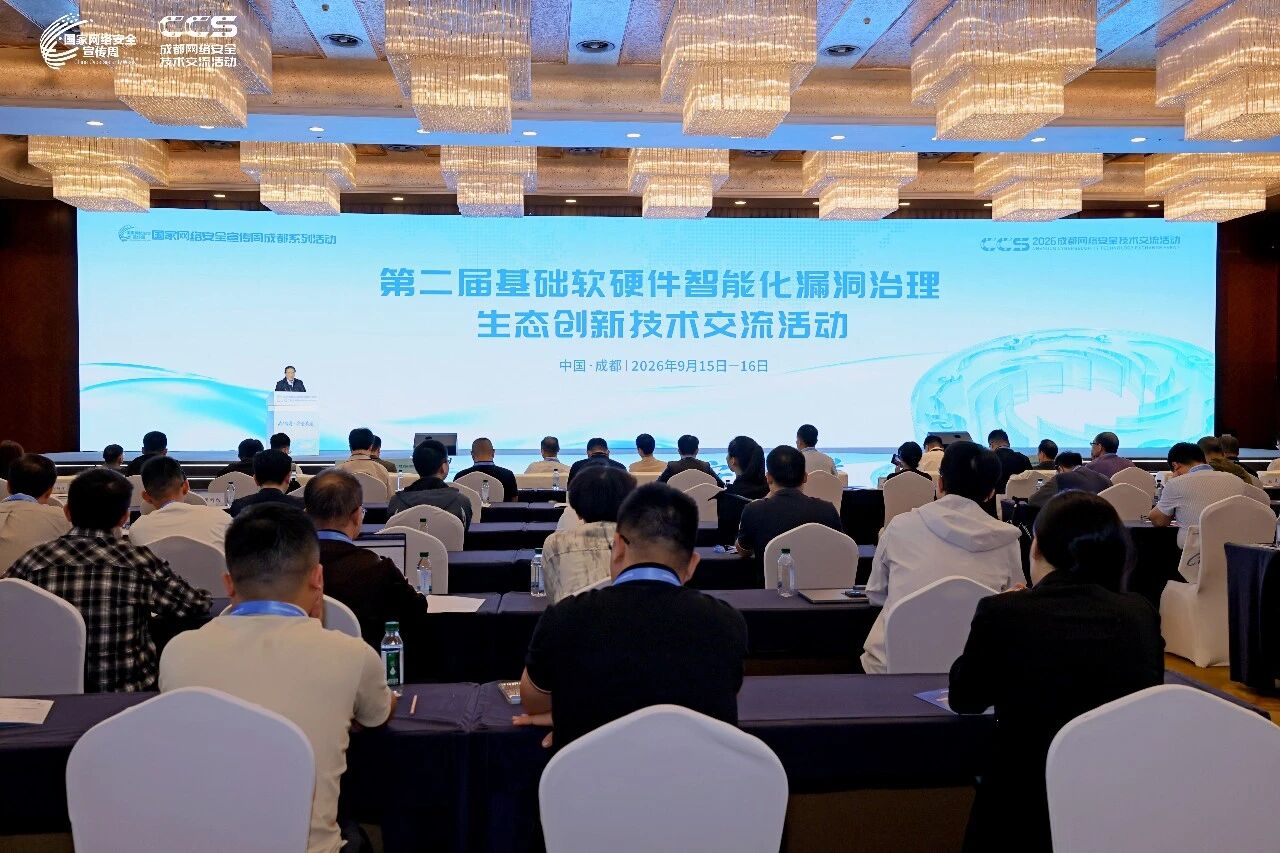
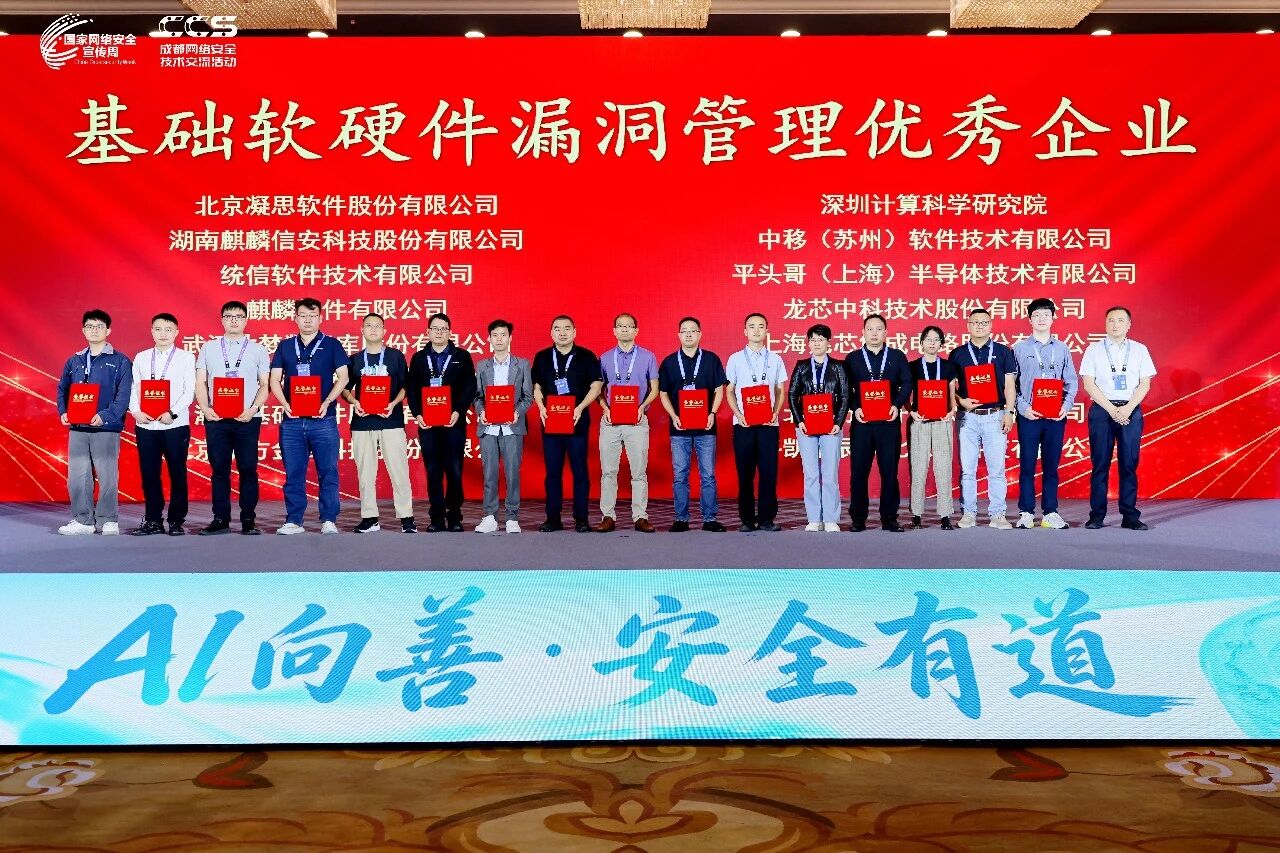
9月15日上午,2026CCS成都网络安全技术交流活动于成都举行。本届活动以“AI 向善,安全有道”为主题,由中国信息安全测评中心、四川省互联网信息办公室指导,成都市互联网信息办公室、成华区人民政府主办。活动汇聚中国工程院院士、高校科研学者、网安企业领袖与行业资深专家,围绕智能时代的网络安全命题展开深度研讨,既覆盖顶层范式重构、基础技术突破,也包含产业落地实践与一线行业洞察,为 AI 与网络安全融合发展输出了多元视角的专业洞见。麒麟信安受邀出席本次盛会,凭借在基础软硬件安全领域的卓越贡献与扎实实践,荣获“2026年度CNNVD基础软硬件漏洞管理优秀企业”荣誉证书。作为国产操作系统领军企业,麒麟信安肩负着保障国家关键信息基础设施安全重任,获此殊荣是国家权威机构对公司长期以来在漏洞发现、报送及安全管理方面工作的高度肯定,并充分认可公司在漏洞挖掘、分析、处置全流程中的核心技术能力、完善的信息安全管理体系及专业服务水平。
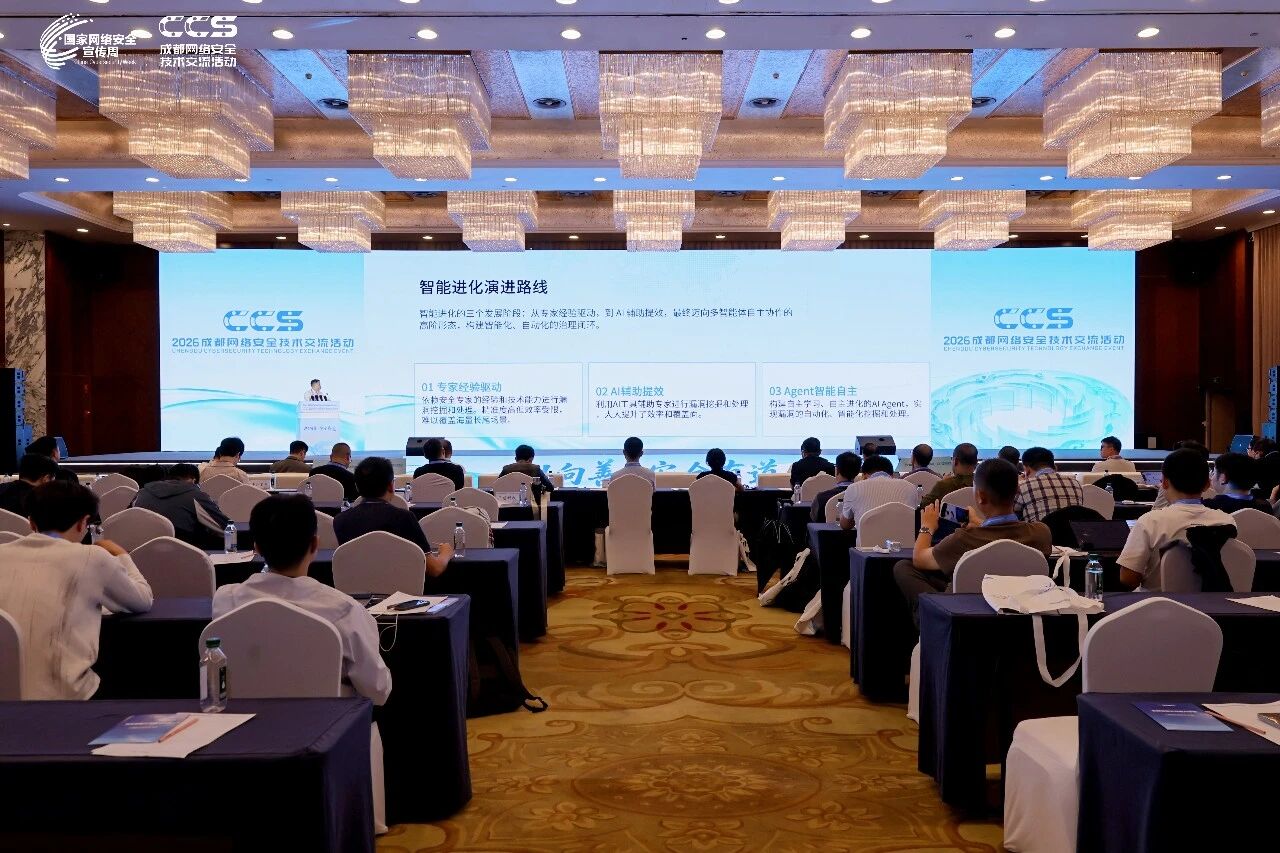
这份认可背后,是麒麟信安在漏洞治理领域长期体系化投入的支撑。大会主题演讲环节,麒麟信安受邀作题为《麒麟信安漏洞治理实践——AI时代下的体系化构建与智能进化》的主题演讲,系统分享了公司在漏洞治理领域的思考、体系构建与AI实践。
当前开源普及与AI崛起正重塑网络安全攻防格局,全球CVE数量持续增长,漏洞治理面临供应链复杂、漏洞基数巨大、AI赋能挖掘效率质变、治理链路长且协同难度高等多重挑战。面对新形势,麒麟信安打造“四位一体”漏洞治理体系,从组织、流程、平台、生态四个维度筑牢治理根基,以主动感知、标准管理、智能修复为核心支柱,实现从被动防御到主动治理的转变。
在体系构建方面,麒麟信安建立覆盖漏洞全生命周期的标准化治理流程,参照ISO/IEC 29147、ISO/IEC 30111及GB/T 30276-2020等国内国际标准,形成“漏洞情报收集—分析评估—修复验证—发布公告—持续监控”五步闭环,并针对漏洞等级设置SLA时效分级保障。组织上采用红蓝分离模式,漏洞挖掘团队扮演攻击方,年均发现漏洞30+;安全漏洞处理团队由研发人员组成,年修复漏洞3000+。平台侧依托VDM漏洞缺陷管理平台,实现多源归聚、全流程跟踪、SLA量化与全景式管理看板,让安全态势可视化、责任可追溯、应急响应更高效。生态侧坚持开放合作,上游加入欧拉安全委员会、向内核社区提交补丁,下游建立7×24小时用户反馈闭环,并常态化向CNNVD上报和共享漏洞。
在AI赋能与智能进化方面,麒麟信安展示了从专家经验驱动、AI辅助提效到Agent智能自主的三阶段演进路线。通过7×24小时全网智能监测,持续跟踪GitHub代码提交、Issue讨论、PR评论及全网安全动态,将漏洞感知从上游公告拓宽至开源社区源头,提前捕捉潜在漏洞线索。AI辅助代码分析、自动生成修复补丁、智能补丁移植,有效提升多维护版本下的修复效率。Agent技术实践方面,公司构建多Agent智能漏洞挖掘系统,由侦察、攻击、验证、报告四类Agent协同联动,模拟人类专家工作流,完成代码语义解析、攻击面测绘、威胁建模、自动化渗透测试、漏洞真实性验证及报告生成,形成从目标识别到漏洞确认的全链路价值闭环。该体系使审计周期压缩至数小时,效率提升数十倍,误报率降至8%以下,并突破专家经验局限,发现深层逻辑漏洞。
实践成果显示,麒麟信安已实现年处理漏洞3000+、年挖掘并上报原创高危漏洞30+;同时作为CNNVD二级支撑单位,深度参与国家信息安全漏洞生态体系建设,与权威机构协同联动,共建联防联控机制,提升整体网络安全防护能力。
麒麟信安将持续加大在数据安全与漏洞治理领域的研发投入,深化与CNNVD及产业伙伴的协作,以更优质的产品与服务,聚焦漏洞挖掘攻坚、智能化漏洞治理体系建设、应急事件快速响应等关键领域持续发力,将安全能力深度融入产品研发与技术服务全生命周期,通过构建全链路安全保障体系,为产品安全筑牢防线,为关键信息基础设施安全和智能化漏洞治理体系建设添砖加瓦。